
ประเด็นสำคัญ:
- สกมช. และไมโครซอฟท์ จัดอบรมเชิงปฏิบัติการ Zero Trust Guidelines in Action Workshop เพื่อยกระดับความปลอดภัยไซเบอร์ให้หน่วยงานรัฐ เอกชน และผู้ให้บริการ CII
- สกมช. ตั้งเป้าผลักดันแนวทาง Zero Trust ให้เป็นมาตรฐานสำคัญของหน่วยงาน CII และองค์กรไทยภายใน 2 ปี พร้อมยึดหลัก Assume Breach
- ไทยพบข้อมูลบัญชีผู้ใช้และรหัสผ่านรั่วไหลสะสมเกือบ 300 ล้านบัญชี สะท้อนความเสี่ยงจากสถาปัตยกรรมความปลอดภัยแบบเดิมที่ไม่เพียงพออีกต่อไป
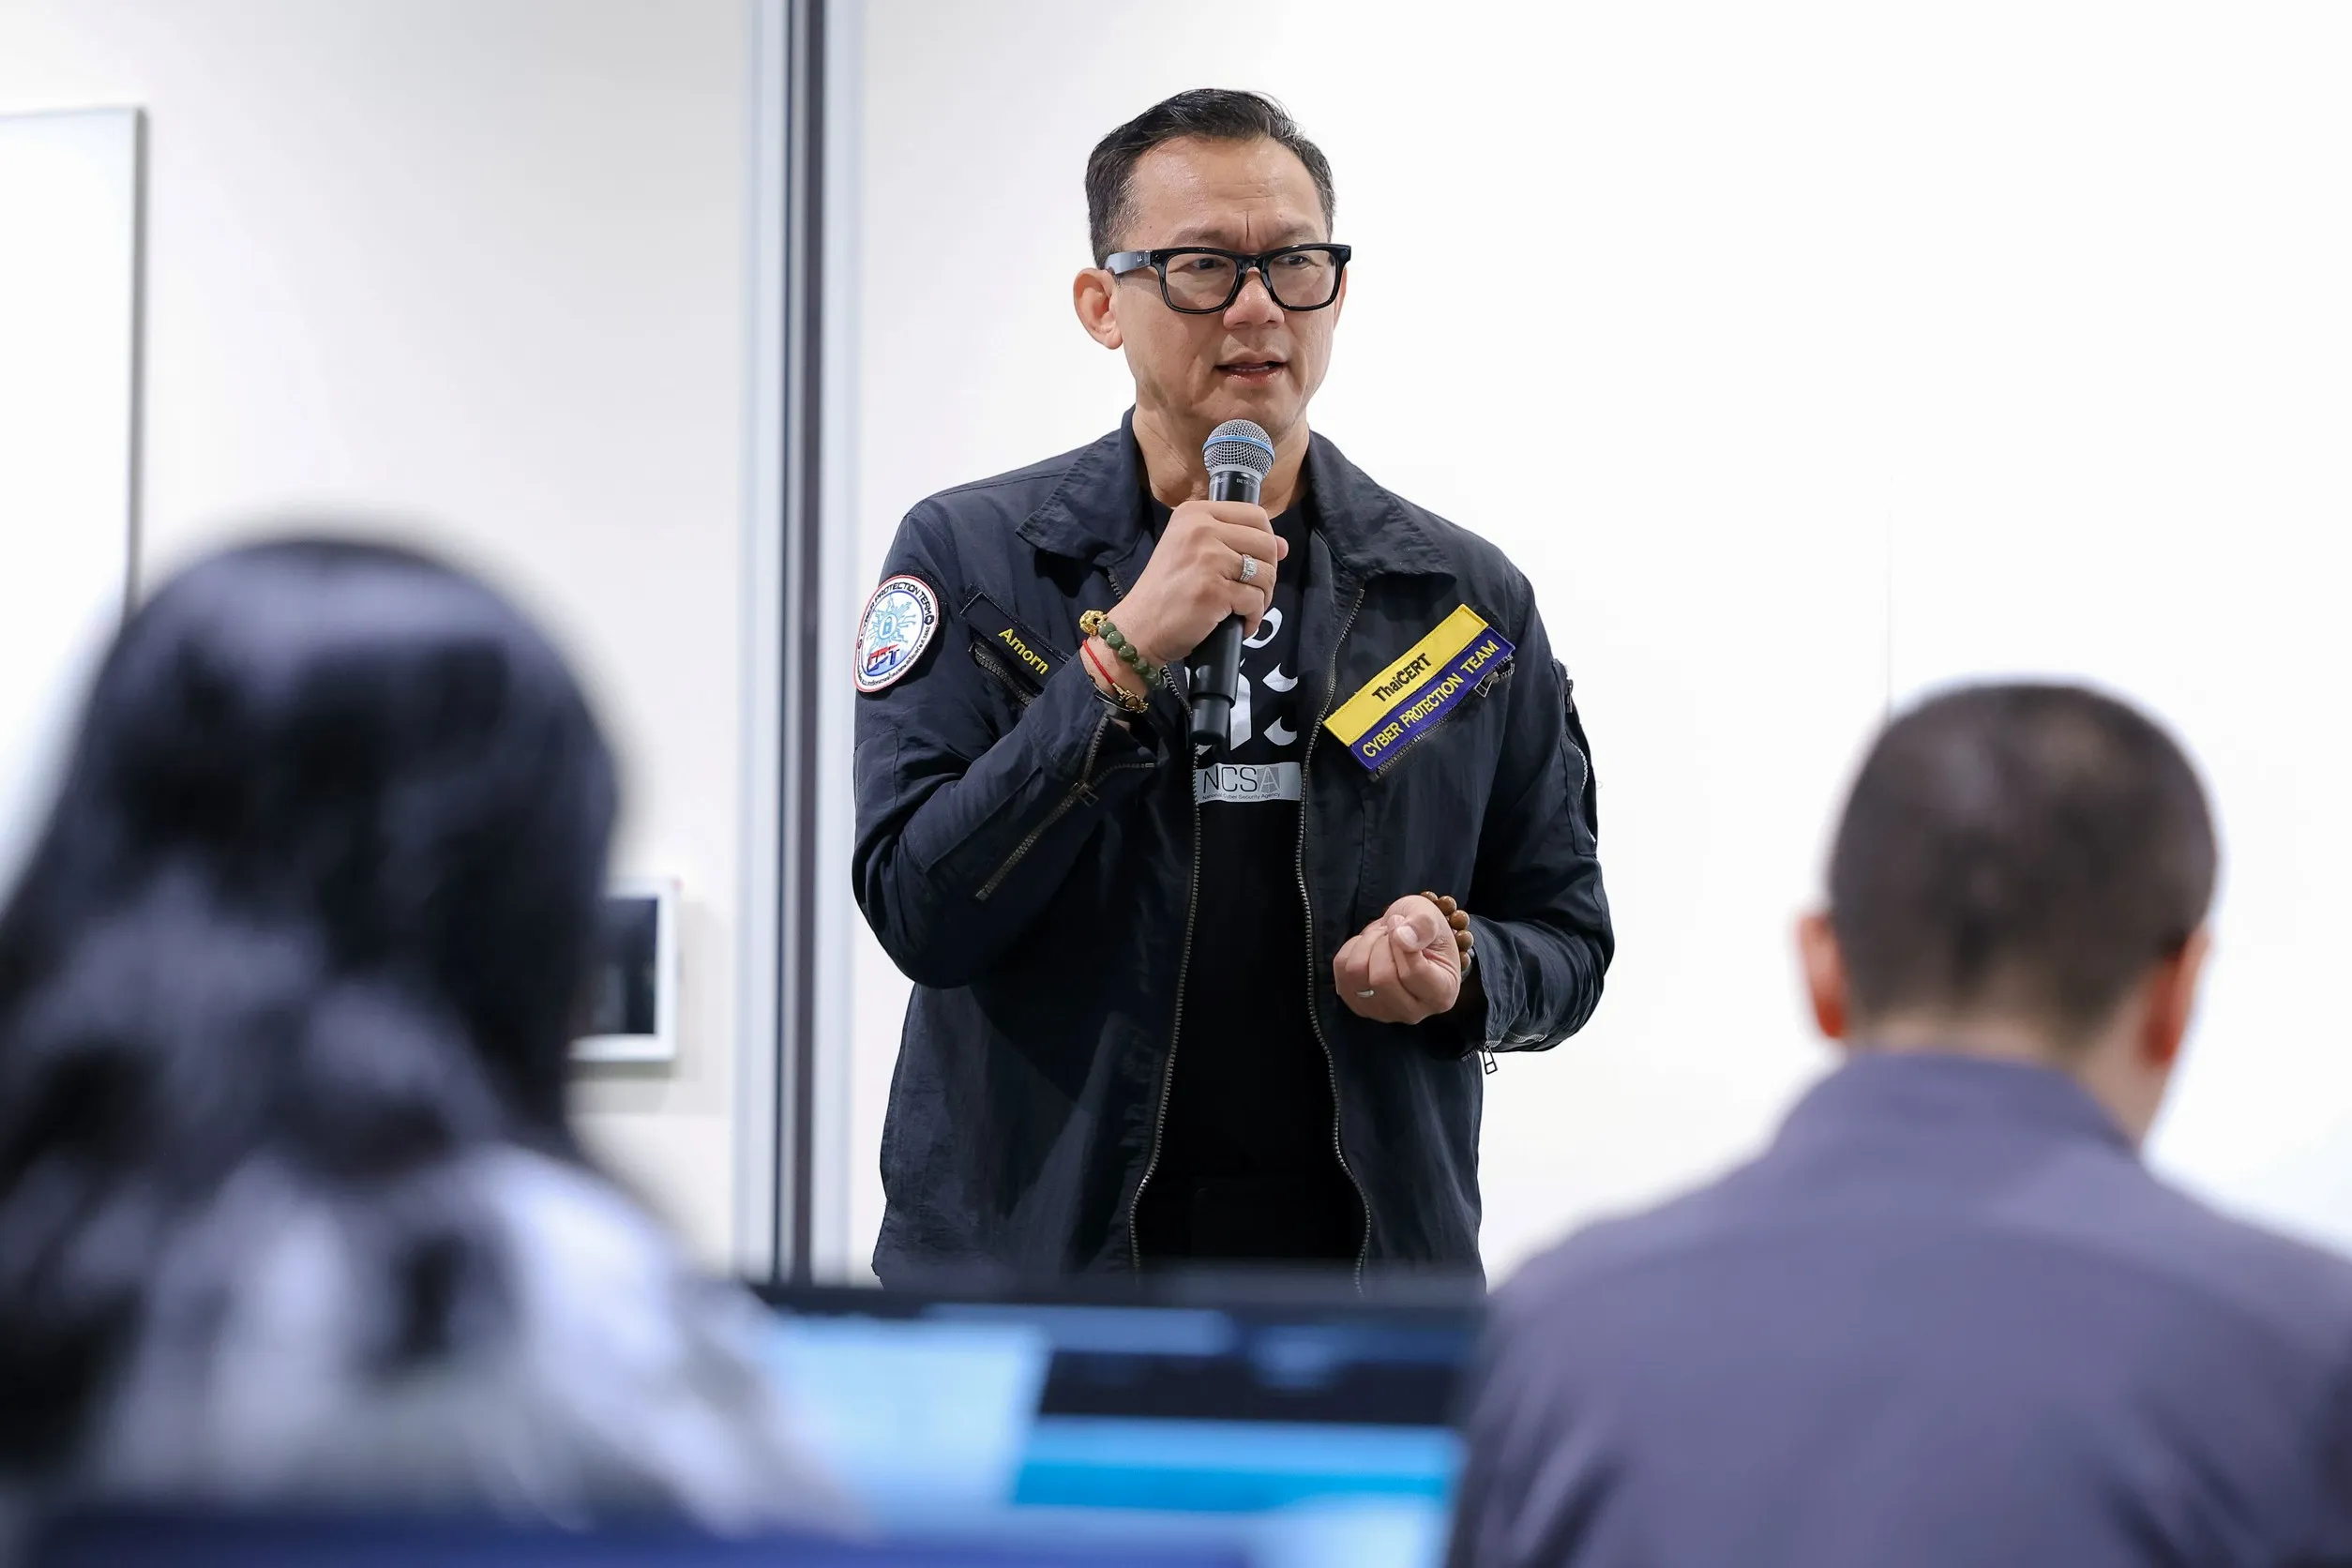
สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ร่วมกับไมโครซอฟท์ จัดการอบรมเชิงปฏิบัติการ “Zero Trust Guidelines in Action Workshop” เมื่อวันที่ 2 กันยายน 2569 ณ กรุงเทพฯ เพื่อยกระดับความพร้อมด้านความปลอดภัยไซเบอร์ให้แก่หน่วยงานภาครัฐ เอกชน และผู้ให้บริการโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) โดยมุ่งส่งเสริมการประยุกต์ใช้แนวคิด Zero Trust ผสานศักยภาพ AI เพื่อรับมือภัยคุกคามยุคใหม่
ปัจจุบันภูมิทัศน์ความเสี่ยงทางไซเบอร์ทวีความซับซ้อนขึ้นอย่างมาก เนื่องจากผู้โจมตีนำ AI และระบบอัตโนมัติมาใช้สแกนหาช่องโหว่และเปิดการโจมตีได้อย่างรวดเร็ว ส่งผลให้กรอบเวลาในการรับมือภัยคุกคามลดลงจากระดับวันเหลือเพียงระดับชั่วโมงหรือนาที นอกจากนี้ ประเทศไทยยังพบสถิติบัญชีผู้ใช้และรหัสผ่านรั่วไหลสะสมสูงถึงเกือบ 300 ล้านบัญชี สะท้อนว่าสถาปัตยกรรมความปลอดภัยแบบดั้งเดิมที่พึ่งพาการป้องกันแนวขอบเขตเครือข่ายหรือรหัสผ่านเพียงอย่างเดียวไม่เพียงพอต่อการปกป้องสินทรัพย์ดิจิทัลอีกต่อไป
Zero Trust ยกระดับความปลอดภัยไซเบอร์ให้เท่าทันภัยคุกคาม
พลอากาศตรี อมร ชมเชย เลขาธิการคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ กล่าวว่า การพึ่งพาเพียงชื่อผู้ใช้และรหัสผ่านไม่เพียงพอต่อการปกป้องระบบขององค์กรอีกต่อไป สกมช. จึงมุ่งผลักดันให้แนวทางปฏิบัติ Zero Trust เป็นมาตรฐานสำคัญสำหรับหน่วยงาน CII และองค์กรไทยภายใน 2 ปีข้างหน้า สอดคล้องกับหลักการ ‘Assume Breach’ ที่ต้องพร้อมรับมือและจำกัดความเสียหายจากการโจมตีอยู่เสมอ พร้อมตรวจสอบทุกการเข้าถึงระบบโดยไม่ไว้วางใจสิ่งใดล่วงหน้า ทั้งนี้ Zero Trust ไม่ใช่เพียงการติดตั้งเทคโนโลยีใหม่ แต่เป็นแนวทางเชิงกลยุทธ์ที่ต้องขับเคลื่อนโดยผู้บริหารระดับสูง เนื่องจากความมั่นคงปลอดภัยไซเบอร์เป็นส่วนหนึ่งของการบริหารความเสี่ยงระดับองค์กร ไม่ใช่ภาระของฝ่ายไอทีเพียงลำพัง
สถาปัตยกรรม AI-First Security จากไมโครซอฟท์
เบรตต์ ไลต์ฟุต ผู้อำนวยการฝ่ายที่ปรึกษาภาคอุตสาหกรรม ประจำภูมิภาคเอเชีย ไมโครซอฟท์ นำเสนอสถาปัตยกรรม Zero Trust ที่ยึด 3 หลักการพื้นฐาน ได้แก่ การตรวจสอบทุกคำขออย่างละเอียดโดยไม่มีข้อยกเว้น การให้สิทธิ์เข้าถึงเฉพาะเท่าที่จำเป็น และการออกแบบระบบให้พร้อมรับมือและจำกัดความเสียหายจากการโจมตีแบบเรียลไทม์ โดยโซลูชัน AI-First Security ของไมโครซอฟท์ครอบคลุม 6 เสาหลักสำคัญ ได้แก่ อัตลักษณ์ผู้ใช้งาน อุปกรณ์ปลายทาง แอปพลิเคชัน ข้อมูล โครงสร้างพื้นฐาน และเครือข่าย ผ่านแพลตฟอร์ม Microsoft Security และ Microsoft Sentinel ที่ผสานข้อมูลวิเคราะห์ภัยคุกคามระดับโลกเข้ามาช่วยขับเคลื่อนการทำงาน
ภายในงานยังมีการถ่ายทอดบทเรียนการเปลี่ยนผ่านสู่ Zero Trust ของภาครัฐในสหรัฐอเมริกาและออสเตรเลีย อ้างอิงกรอบมาตรฐาน NIST SP 800-207 พร้อมแนะแนวทางปฏิบัติตาม พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 ที่เชื่อมโยงกับมาตรฐานสากล ISO/IEC 27001 และ NIST CSF รวมถึงกิจกรรมกลุ่มย่อยตามอุตสาหกรรม เพื่อให้ผู้เข้าร่วมได้ทดลองประเมินความพร้อมและจัดทำโรดแมป Zero Trust ที่เหมาะสมกับองค์กรของตนเอง
ผู้สนใจสามารถศึกษารายละเอียดเพิ่มเติมเกี่ยวกับแนวทาง Zero Trust ของ สกมช. ได้ที่เว็บไซต์ NCSA.or.th/standards และข้อมูลแพลตฟอร์มความปลอดภัยแบบ AI-First จากไมโครซอฟท์ได้ที่ Microsoft Zero Trust Security and Strategy