
ประเด็นสำคัญ:
- ซีเคียวอินโฟเตือนภัยไซเบอร์รูปแบบใหม่ ที่ผู้โจมตีแฝงตัวเป็นผู้ใช้งานที่มีสิทธิ์ถูกต้อง แทนการเจาะระบบจากภายนอก ทำให้ตรวจจับได้ยากขึ้น
- แนะนำ 5 แนวทางป้องกันเชิงรุก ได้แก่ Zero Trust, SOC 24/7, บริหารความเสี่ยงคู่ค้า, สร้างความตระหนักรู้บุคลากร และแผนรับมือเหตุการณ์
- บริษัทนำ AI และ Machine Learning มาใช้เพิ่มความแม่นยำในการเฝ้าระวังและตอบสนองต่อภัยคุกคามไซเบอร์
บริษัท ซีเคียวอินโฟ จำกัด (SECUREiNFO) ผู้ให้บริการด้านความมั่นคงปลอดภัยไซเบอร์แบบครบวงจร ในเครือกลุ่มบริษัทสามารถเทลคอม ออกประกาศเตือนองค์กรภาครัฐ ภาคเอกชน และหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ ให้เร่งปรับกลยุทธ์รับมือภัยคุกคามไซเบอร์รูปแบบใหม่ ที่ผู้ไม่หวังดีเปลี่ยนวิธีการโจมตีจากการเจาะระบบภายนอก มาเป็นการแฝงตัวในฐานะผู้ใช้งานที่มีสิทธิ์เข้าถึงระบบ เพื่อขโมยข้อมูลสำคัญ ซึ่งยากต่อการตรวจจับด้วยมาตรการรักษาความปลอดภัยแบบเดิม
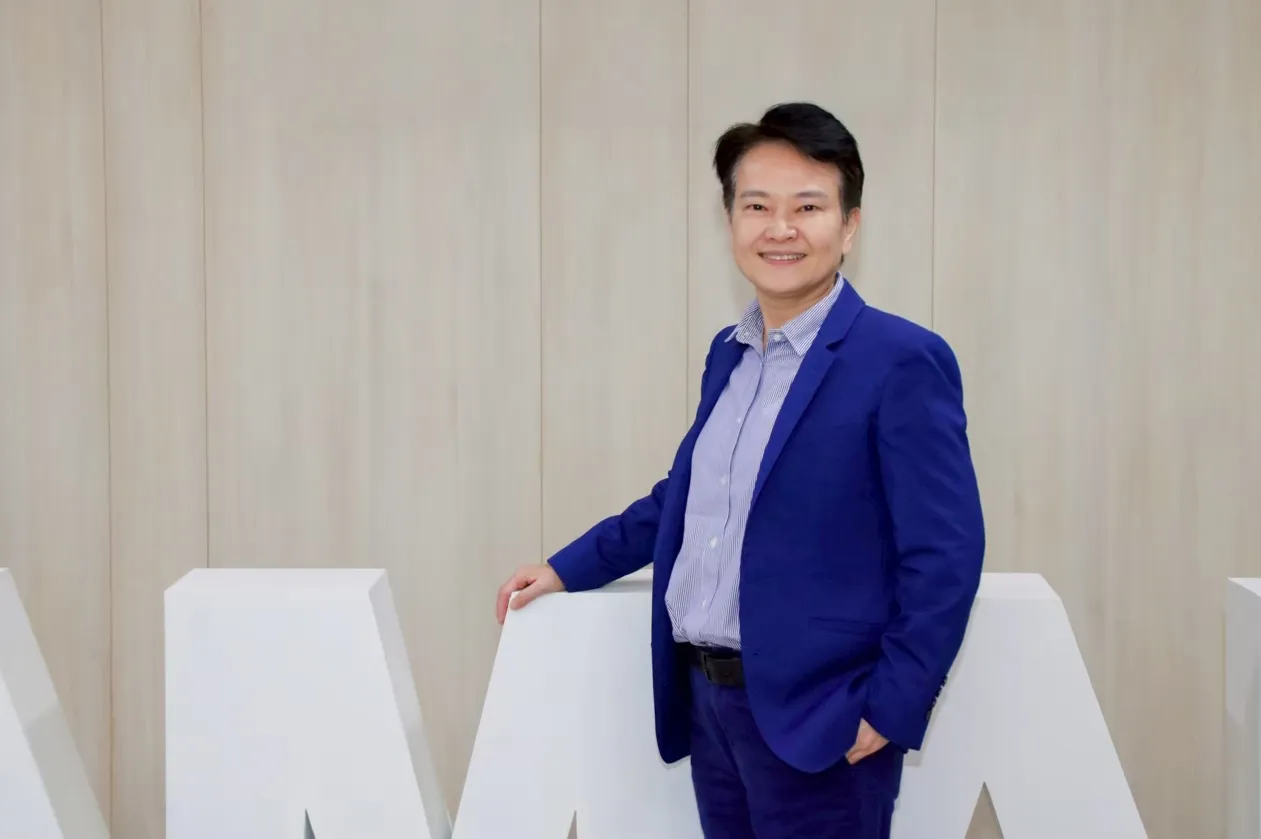
ดร.โชติกา กำลูนเวสารัช รองกรรมการผู้จัดการใหญ่ สายธุรกิจเทคโนโลยีประยุกต์ด้าน ICT บริษัท สามารถเทลคอม จำกัด (มหาชน) กล่าวว่า ความท้าทายขององค์กรในยุคดิจิทัล คือภัยคุกคามไซเบอร์ไม่ได้มุ่งโจมตีแนวป้องกันด่านแรกอีกต่อไป แต่เลือกใช้วิธีแฝงตัวเป็นผู้ใช้งานที่ได้รับสิทธิ์อย่างถูกต้อง ก่อนอาศัยช่องโหว่ในการเข้าถึงข้อมูลสำคัญภายในองค์กรและลักลอบนำข้อมูลออกไป ทำให้ระบบรักษาความปลอดภัยแบบเดิมไม่สามารถตรวจจับได้อย่างมีประสิทธิภาพ องค์กรจึงจำเป็นต้องปรับแนวคิดจากการป้องกันแบบตั้งรับ (Reactive) ไปสู่การป้องกันเชิงรุก (Proactive) เพื่อป้องกันความเสียหายก่อนเกิดเหตุ
5 แนวทางป้องกันเชิงรุกที่องค์กรควรเร่งดำเนินการ
ซีเคียวอินโฟแนะนำ 5 แนวทางสำคัญ ได้แก่ หนึ่ง ปรับใช้แนวคิด Zero Trust Architecture โดยไม่ไว้วางใจการเข้าถึงระบบโดยอัตโนมัติ บังคับใช้การยืนยันตัวตนหลายปัจจัย (MFA) และกำหนดสิทธิ์การเข้าถึงข้อมูลเท่าที่จำเป็น สอง ยกระดับการเฝ้าระวังด้วย SOC 24/7 และ Managed Detection & Response (MDR) พร้อมระบบวิเคราะห์ความผิดปกติ (Anomaly Detection)
สาม บริหารความเสี่ยงจากคู่ค้าและผู้ให้บริการภายนอก (Third-Party/Vendor Risk Management) ด้วยการตรวจสอบมาตรฐานด้านความปลอดภัยและจัดทำข้อตกลงการประมวลผลข้อมูล (DPA) สี่ สร้าง Security Awareness ให้บุคลากร ผ่านการอบรมและทดสอบการโจมตีแบบฟิชชิง (Phishing Simulation) อย่างสม่ำเสมอ และห้า จัดทำและซ้อมแผนรับมือเหตุการณ์ (Incident Response Plan) ครอบคลุมการระงับเหตุ การกู้คืนระบบ และการแจ้งหน่วยงานกำกับดูแลภายในระยะเวลาที่กฎหมายกำหนด เช่น PDPA และ สกมช.
เพื่อสนับสนุนให้องค์กรไทยรับมือกับภัยคุกคามไซเบอร์ที่ซับซ้อนขึ้น ซีเคียวอินโฟได้พัฒนาบริการด้านความมั่นคงปลอดภัยไซเบอร์แบบครบวงจร ครอบคลุมการเฝ้าระวังภัยคุกคาม การวิเคราะห์ข้อมูลด้านความปลอดภัย และการตอบสนองต่อเหตุการณ์ พร้อมนำเทคโนโลยีปัญญาประดิษฐ์ (AI) และ Machine Learning มาประยุกต์ใช้ในการวิเคราะห์ภัยคุกคาม ตรวจจับพฤติกรรมผิดปกติ และประเมินความเสี่ยงของระบบ เพื่อเพิ่มความแม่นยำและความรวดเร็วในการตอบสนอง
ดร.โชติกา กล่าวทิ้งท้ายว่า การรับมือภัยไซเบอร์ในปัจจุบันไม่ใช่เพียงการลงทุนด้านเทคโนโลยี แต่ต้องอาศัยการวางนโยบายที่เหมาะสม การบริหารจัดการความเสี่ยง และการสร้างความตระหนักรู้ให้กับบุคลากรควบคู่กัน เพื่อยกระดับความมั่นคงปลอดภัยขององค์กรในระยะยาว และสอดคล้องกับข้อกำหนดของกฎหมายและมาตรฐานที่เกี่ยวข้อง