
ประเด็นสำคัญ:
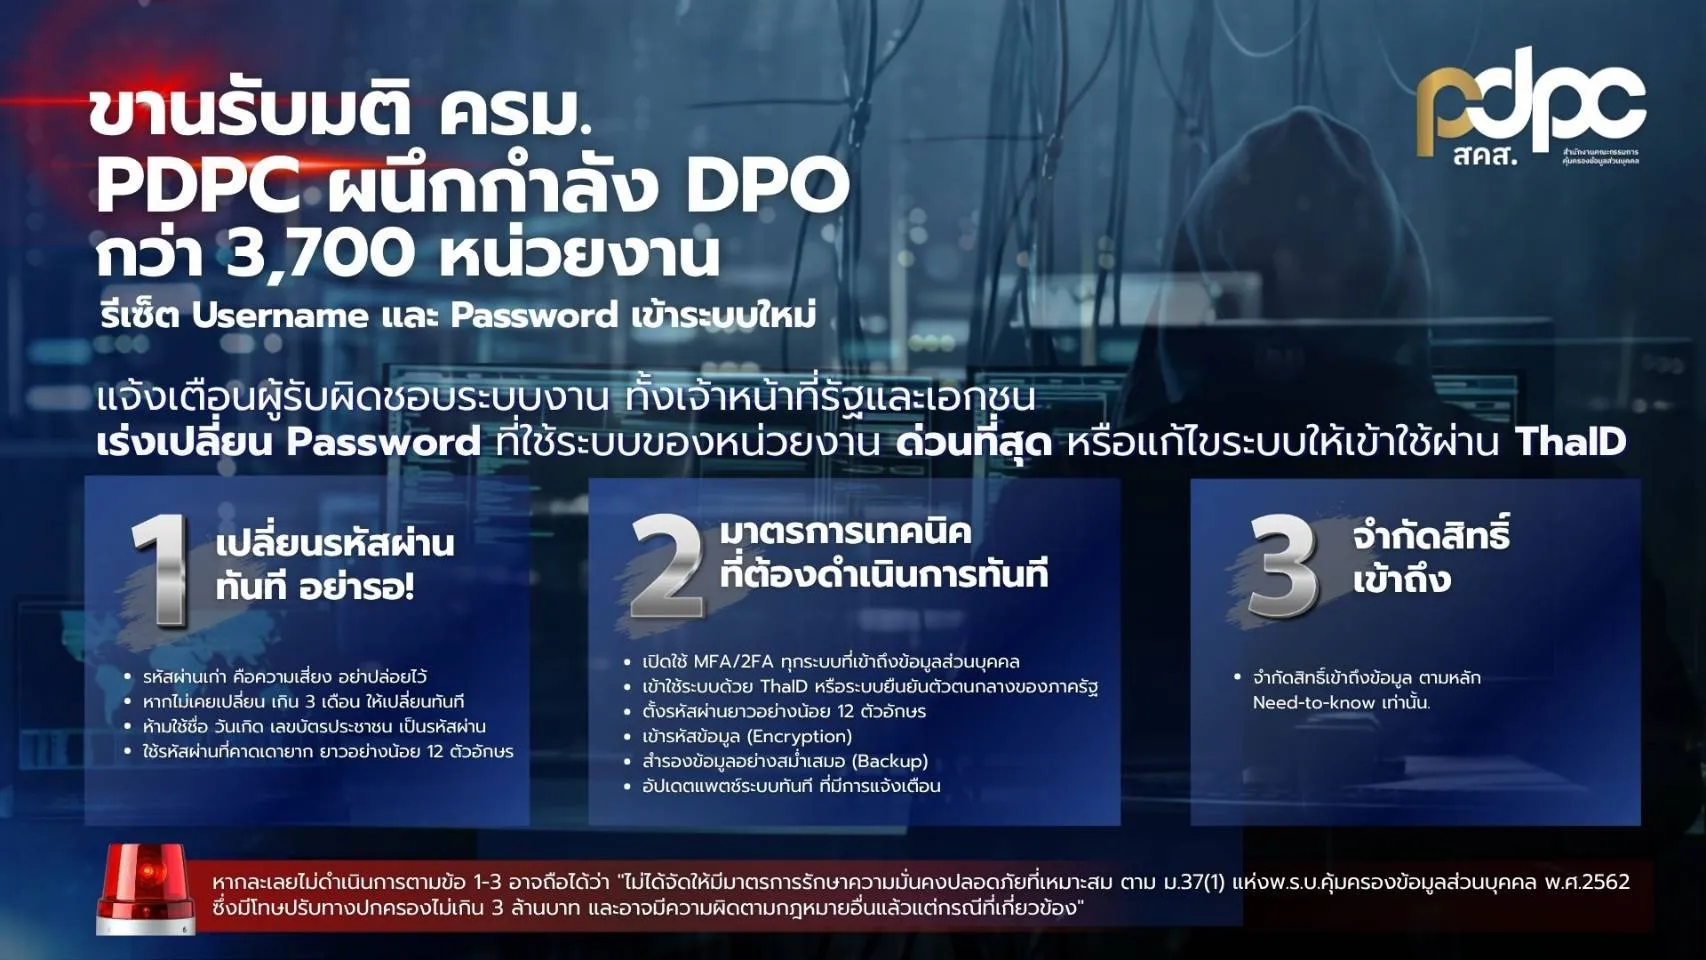
- PDPC ผนึกกำลังเครือข่าย DPO กว่า 3,700 หน่วยงานทั่วประเทศ เร่งรีเซ็ต Username–Password และติดตามการเปิดใช้ MFA เพื่อป้องกันข้อมูลส่วนบุคคลรั่วไหล
- ดำเนินการตามมติ ครม. 11 สิงหาคม 2569 ที่เห็นชอบแนวทางยืนยันตัวตนหลายปัจจัย เช่น MFA และ ThaID
- กรมการขนส่งทางบกและกรมการปกครองระงับช่องทางเสี่ยง พร้อมบูรณาการตรวจสอบร่วมกับ สกมช. และประสาน บช.สอท. ติดตามผู้กระทำผิด
สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) หรือ PDPC เดินหน้าขับเคลื่อนมาตรการยกระดับความมั่นคงปลอดภัยไซเบอร์เพื่อคุ้มครองข้อมูลส่วนบุคคลของประชาชน โดยผนึกกำลังเครือข่ายเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO กว่า 3,700 หน่วยงานทั้งภาครัฐและเอกชนทั่วประเทศ เร่งดำเนินการรีเซ็ต Username และ Password ของระบบที่เกี่ยวข้อง พร้อมติดตามการเปิดใช้ระบบยืนยันตัวตนหลายปัจจัย หรือ Multi-Factor Authentication (MFA) อย่างเป็นรูปธรรม เพื่อลดความเสี่ยงจากการเข้าถึงข้อมูลโดยมิชอบ
การดำเนินการดังกล่าวเป็นการขานรับมติคณะรัฐมนตรีเมื่อวันที่ 11 สิงหาคม 2569 เรื่องแนวทางการป้องกันข้อมูลส่วนบุคคลรั่วไหลจากเหตุบัญชีผู้ใช้งานสำหรับยืนยันตัวตน (Credential) รั่วไหล ซึ่งคณะรัฐมนตรีเห็นชอบแนวทางการใช้มาตรการยืนยันตัวตนหลายปัจจัย เช่น MFA การใช้ Digital Identity อย่าง ThaID หรือวิธีการยืนยันตัวตนรูปแบบอื่นที่มีความมั่นคงปลอดภัย โดยมอบหมายให้หน่วยงานที่เกี่ยวข้องขับเคลื่อนสู่การปฏิบัติ
ต้นน้ำ–กลางน้ำ–ปลายน้ำ ยกระดับป้องกันครบวงจร
พ.ต.อ.สุรพงศ์ เปล่งขำ เลขาธิการคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล กล่าวว่า การดำเนินการครั้งนี้เป็นการต่อยอดจากการประชุมร่วมกับรัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม กรณีการเข้าถึงข้อมูลภาครัฐโดยมิชอบ โดย สคส. ดำเนินงานครอบคลุมทั้งต้นน้ำ กลางน้ำ และปลายน้ำ ควบคู่กับการยกระดับมาตรการป้องกันเชิงระบบ เพื่อปิดช่องโหว่และยกระดับมาตรฐานความปลอดภัยของข้อมูลภาครัฐและเอกชน
ในส่วนของต้นน้ำ ซึ่งเกี่ยวข้องกับหน่วยงานที่ดูแลระบบและฐานข้อมูล กรมการขนส่งทางบกและกรมการปกครองได้รายงานเหตุการละเมิดข้อมูลส่วนบุคคลต่อ สคส. พร้อมดำเนินการตรวจสอบ แก้ไข และระงับช่องทางที่อาจนำไปสู่การเข้าถึงข้อมูลโดยมิชอบแล้ว โดยกรมการขนส่งทางบกได้ระงับการเชื่อมต่อระบบ API ในส่วนที่เกี่ยวข้อง ขณะที่กรมการปกครองได้ระงับการเข้าถึงระบบที่ไม่มีการใช้งานแล้ว เพื่อลดความเสี่ยงต่อข้อมูลของประชาชน
ทั้งนี้ สคส. ได้บูรณาการการตรวจสอบร่วมกับสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ หรือ สกมช. เพื่อยกระดับมาตรการรักษาความมั่นคงปลอดภัยไซเบอร์ในภาพรวมของประเทศ และเร่งถ่ายทอดแนวทางตามมติ ครม. สู่การปฏิบัติผ่านเครือข่าย DPO ทั่วประเทศ
“การใช้เพียง Username และ Password อาจไม่เพียงพอต่อรูปแบบความเสี่ยงทางไซเบอร์ในปัจจุบัน สคส. จึงเร่งประสานเครือข่าย DPO กว่า 3,700 หน่วยงาน ให้ดำเนินการตรวจสอบและรีเซ็ต Username และ Password ของบัญชีผู้ใช้งานที่เกี่ยวข้อง รวมถึงปิดหรือลบระบบที่ไม่มีการใช้งานแล้ว เพื่อลดโอกาสที่ช่องทางเดิมจะถูกนำไปใช้เข้าถึงข้อมูลโดยมิชอบ” พ.ต.อ.สุรพงศ์ กล่าว
เดินหน้า MFA และ ThaID เพิ่มความปลอดภัย
สำหรับมาตรการในระยะต่อไป สคส. จะติดตามและผลักดันให้หน่วยงานเปิดใช้ระบบ MFA โดยเฉพาะระบบที่จัดเก็บ ใช้ หรือประมวลผลข้อมูลส่วนบุคคลของประชาชน รวมถึงส่งเสริมการนำระบบยืนยันตัวตนดิจิทัล เช่น ThaID มาใช้ตามความเหมาะสม เพื่อเพิ่มชั้นความปลอดภัยในการเข้าถึงระบบและข้อมูลสำคัญ สอดคล้องกับแนวทางที่คณะรัฐมนตรีเห็นชอบ
เลขาธิการ สคส. กล่าวเพิ่มเติมว่า DPO เป็นกลไกสำคัญตามกฎหมาย PDPA เนื่องจากมีบทบาทในการให้คำแนะนำ กำกับดูแลการปฏิบัติตามกฎหมายภายในหน่วยงาน และประสานงานกับ สคส. โดยตรง เครือข่าย DPO จึงเป็นกำลังสำคัญที่จะช่วยให้มาตรการตามมติ ครม. ถูกนำไปปฏิบัติ ติดตาม และประเมินผลได้อย่างรวดเร็วทั่วประเทศ
ขณะเดียวกัน ในส่วนกลางน้ำและปลายน้ำที่เกี่ยวข้องกับผู้คุกคามภายนอก หรือผู้ที่อาจนำข้อมูลไปเข้าถึง ใช้ หรือเผยแพร่โดยมิชอบ ยังคงอยู่ระหว่างการสืบสวนสอบสวนของกองบัญชาการตำรวจสืบสวนสอบสวนอาชญากรรมทางเทคโนโลยี หรือ บช.สอท. โดย สคส. พร้อมสนับสนุนข้อมูลและดำเนินการตามอำนาจหน้าที่ เพื่อให้การบังคับใช้กฎหมายเป็นไปอย่างรอบคอบและเป็นธรรม
“การคุ้มครองข้อมูลส่วนบุคคลต้องทำครบทั้งการป้องกัน การระงับเหตุ การยกระดับมาตรการเชิงระบบ และการบังคับใช้กฎหมายกับผู้กระทำผิด สคส. พร้อมทำงานร่วมกับทุกภาคส่วน เพื่อสร้างความเชื่อมั่นให้ประชาชนว่า ข้อมูลส่วนบุคคลของทุกคนจะได้รับการดูแลอย่างจริงจังและมีมาตรฐาน” พ.ต.อ.สุรพงศ์ กล่าวทิ้งท้าย